পিএইচপি-র নিরাপত্তাত্রুটিতে বিশ্বজুড়ে আতঙ্ক: সাময়িক বন্ধ বাংলাদেশ ব্যাংকের ওয়েবসাইট
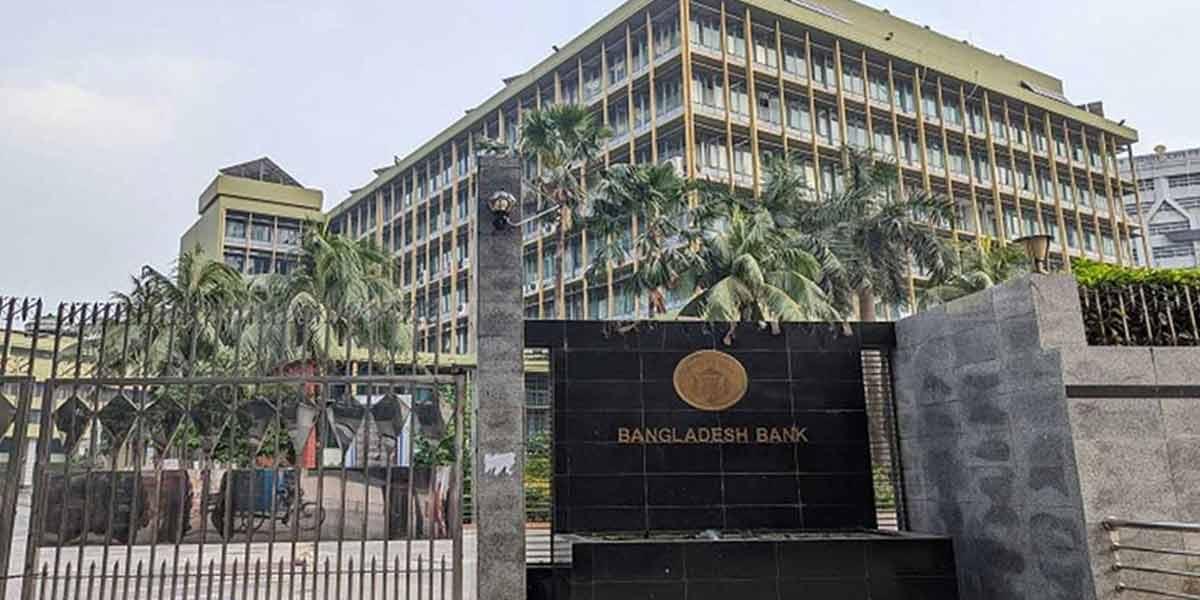
ঢাকা, ২২ অক্টোবর – বিশ্বব্যাপী বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ভাষা ‘পিএইচপি’ (PHP)-তে দুটি অত্যন্ত গুরুতর ও প্রাণঘাতী নিরাপত্তা দুর্বলতা (Vulnerability) শনাক্ত হওয়ার পর বিশ্বজুড়ে তোলপাড় সৃষ্টি হয়েছে। সাইবার হামলার চরম ঝুঁকি এড়াতে ও সম্ভাব্য ডেটা বিপর্যয় রোধ করতে সতর্কতামূলক ব্যবস্থা হিসেবে দেশের কেন্দ্রীয় ব্যাংক—বাংলাদেশ ব্যাংকের অফিসিয়াল ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছে।
শুধুমাত্র বাংলাদেশ ব্যাংকই নয়, একই প্রযুক্তিতে নির্মিত দেশের কয়েকটি বাণিজ্যিক ব্যাংকের ওয়েবসাইটও নিরাপত্তার স্বার্থে সাময়িক ডাউন রাখা হয়েছে। আন্তর্জাতিক সংবাদমাধ্যম এএফপি (AFP)-র তথ্যমতে, এই বৈশ্বিক সাইবার ঝুঁকির কারণে ইতিমধ্যেই ফ্রান্স, নেদারল্যান্ডস ও বেলজিয়ামের একাধিক গুরুত্বপূর্ণ সরকারি প্রতিষ্ঠান এবং ডিজিটাল সেবা সাময়িকভাবে স্থগিত করা হয়েছে।
কী এই পিএইচপি ত্রুটি এবং কেন এটি এতটা বিপজ্জনক?
প্রযুক্তি বিশেষজ্ঞদের মতে, সদ্য শনাক্ত হওয়া এই ত্রুটিটি অত্যন্ত সংবেদনশীল। এটি কীভাবে সার্ভারকে ঝুঁকিতে ফেলে, তা নিচে তুলে ধরা হলো:
পাসওয়ার্ড ছাড়াই সার্ভারে অনুপ্রবেশ: আন্তর্জাতিক নিরাপত্তা পর্যালোচনায় দেখা গেছে, এই ত্রুটি কাজে লাগিয়ে দূর থেকেই হ্যাকাররা কোনো ধরনের পাসওয়ার্ড বা অনুমোদনের তোয়াক্কা না করে সরাসরি সার্ভারে যেকোনো ক্ষতিকর বা অননুমোদিত নির্দেশ (Commands) কার্যকর করতে পারে।
সংবেদনশীল ডেটা চুরি ও নিয়ন্ত্রণ: এর ফলে সার্ভারে থাকা অতি গোপনীয় ফাইল, ডেটাবেজ, আর্থিক লেনদেনের রেকর্ড ও গুরুত্বপূর্ণ তথ্য মুহূর্তেই সাইবার অপরাধীদের দখলে চলে যাওয়ার আশঙ্কা থাকে।
সিস্টেম ডাউন বা র্যানসমওয়্যার হামলা: সার্ভারের পূর্ণ নিয়ন্ত্রণ নিয়ে হ্যাকাররা পুরো সিস্টেম অচল করে দিতে পারে কিংবা মুক্তিপণ (Ransomware) দাবি করতে পারে।
বাংলাদেশ ব্যাংক ও কর্তৃপক্ষের বক্তব্য
বৃহস্পতিবার (২২ অক্টোবর) বাংলাদেশ ব্যাংকের মুখপাত্র আরিফ হোসেন খান জানান, জরুরি নিরাপত্তাজনিত কারণেই কেন্দ্রীয় ব্যাংকের ওয়েবসাইটটি বর্তমানে বন্ধ রাখা হয়েছে।
বাংলাদেশ ব্যাংকের এক ঊর্ধ্বতন কর্মকর্তা স্পষ্ট করেন যে, এটি এককভাবে বাংলাদেশের কোনো ব্যর্থতা বা আঞ্চলিক সমস্যা নয়; বরং এটি একটি বৈশ্বিক সাইবার সতর্কতার অংশ। কেন্দ্রীয় ব্যাংকের প্রযুক্তিবিদরা বর্তমানে নিরাপত্তা দুর্বলতা শনাক্তকরণ ও তা সমাধানে সার্বক্ষণিক কাজ করছেন। ঝুঁকি বিশ্লেষণ সম্পূর্ণ হওয়ার পর দ্রুততম সময়ে ওয়েবসাইটটি পুনরায় চালু করা হবে।
“বিশ্বব্যাপী নির্দেশনার আলোকেই এই প্রতিরোধমূলক পদক্ষেপ। আমাদের প্রযুক্তি টিম বিষয়টি নিয়ে কাজ করছে এবং দ্রুতই সার্ভিস পুনরুদ্ধার করা হবে।” — বাংলাদেশ ব্যাংক সূত্র
জাতীয় পোর্টাল ও অন্যান্য প্রতিষ্ঠানের নিরাপত্তা পরিস্থিতি
সরকারি ওয়েবসাইটের সুরক্ষা নিয়ে সাধারণ মানুষের মাঝে তৈরি হওয়া উদ্বেগের জবাবে সরকারের অ্যাসপায়ার টু ইনোভেট (a2i) প্রকল্পের কর্মকর্তারা একটি স্বস্তিদায়ক তথ্য দিয়েছেন।
৩৬,৫০০ ওয়েবসাইট নিরাপদ: জাতীয় পোর্টাল ফ্রেমওয়ার্কের (National Portal Framework) আওতাধীন প্রায় ৩৬ হাজার ৫০০টি সরকারি ওয়েবসাইট পিএইচপি প্রযুক্তিতে নির্মিত নয়। ফলে সেগুলো এই নির্দিষ্ট পিএইচপি ত্রুটির কারণে সরাসরি কোনো ঝুঁকিতে পড়ছে না।
অন্যান্য ব্যবস্থার মূল্যায়ন: তবে এর বাইরে থাকা অন্যান্য সরকারি ও স্বায়ত্তশাসিত প্রতিষ্ঠানের ব্যবহৃত প্রযুক্তি নিবিড়ভাবে যাচাই করা হচ্ছে।
সার্ট (BGD e-GOV CIRT)-এর জরুরি নির্দেশনা
দেশের সাইবার নিরাপত্তা তদারককারী সংস্থা বিজিডি ই-গভ সার্ট (BGD e-GOV CIRT) পরিস্থিতি নিয়ন্ত্রণে এনে সব সরকারি ও বেসরকারি প্রতিষ্ঠানকে বিশেষ সতর্কতা ও নির্দেশিকা জারি করেছে:
১. সংস্করণ ও প্রযুক্তি শনাক্তকরণ: অবিলম্বে প্রতিটি প্রতিষ্ঠানকে নিজ নিজ সার্ভারে ব্যবহৃত পিএইচপির সঠিক সংস্করণ (Version) শনাক্ত করতে হবে।
২. প্যাচ বা সিকিউরিটি আপডেট: দ্রুততম সময়ে অফিশিয়াল সিকিউরিটি প্যাচ ও নিরাপত্তা হালনাগাদ ইনস্টল করার পরামর্শ দেওয়া হয়েছে।
৩. প্রবেশাধিকার সীমিতকরণ: যদি তাৎক্ষণিকভাবে সিস্টেম আপডেট করা সম্ভব না হয়, তবে বাইরের নেটওয়ার্ক থেকে সার্ভারে প্রবেশাধিকার (Access Control) সীমিত করতে হবে।
৪. অননুমোদিত কানেকশন মনিটরিং: যেকোনো অস্বাভাবিক লগইন বা অননুমোদিত সংযোগের ওপর ২৪/৭ নজরদারি বা রিয়েল-টাইম মনিটরিং জোরদার করার তাগিদ দেওয়া হয়েছে।
সাধারণ ব্যবহারকারীদের জন্য আশ্বাসের কথা
বিশেষজ্ঞরা জানিয়েছেন, পিএইচপি ব্যবহার করা সব ওয়েবসাইটই যে স্বয়ংক্রিয়ভাবে হ্যাক হবে—এমনটি নয়। ঝুঁকির মাত্রা নির্ভর করছে ব্যবহৃত নির্দিষ্ট সংস্করণ, সার্বিক সার্ভার কনফিগারেশন এবং বিদ্যমান ফায়ারওয়ালের সুরক্ষাব্যবস্থার ওপর। ব্যাংকিং সেক্টরে মূল আর্থিক লেনদেন ডোমেইন ও ডাটাবেজ সাধারণত অতিরিক্ত মাল্টি-লেয়ার সিকিউরিটিতে থাকে, তাই ওয়েবসাইট বন্ধ থাকা মানেই মূল ব্যাংকিং সার্ভার হ্যাক হওয়া নয়।
তবুও সাইবার দুনিয়ায় সামান্যতম ফাঁকফোকরও বড় বিপর্যয়ের কারণ হতে পারে। বাংলাদেশ ব্যাংকের এই আগাম ও কঠোর পদক্ষেপকে সময়োপযোগী ও দায়িত্বশীল সিদ্ধান্ত বলেই মনে করছেন দেশের আইটি বিশেষজ্ঞরা।
এনএন/ ২২ অক্টোবর ২০২৬